X(旧Twitter)
 Facebook
 LINE
投稿日:2026.10.28 最終更新日:2026.10.28
バーガーキングやソースネクストの不正アクセスは何が起きた?脆弱性診断の会社が図解で解説
「バーガーキングやソースネクストの不正アクセスのニュースを見たけれど、結局何をされたのかよく分からない」
そう感じた方も多いのではないでしょうか。
2026年9月から10月にかけて、タイムズカー、バーガーキング、ソースネクストと、会員情報の大規模な漏えいの公表が続きました。
ニュースでは件数の大きさが目立ちますが、「どこから、どうやって入られたのか」は分かりにくいですよね。
私たちIFTは、Webサイトやスマホアプリの脆弱性診断を専門にしている会社です。
ニュースを見た企業から「自社が同じ目に遭ったら、どこに原因がありそうか見直したい」というご相談も、いつもより増えています。
この記事では、各社が公表している内容をもとに、今回の不正アクセスが「どういうものなのか」を、お店にたとえて図でかみ砕いていきます。
この記事でわかること
- 今回の不正アクセスで、各社は何をされたのか
- アプリやサイトの「裏側」が狙われるとは、どういうことか
- 会員情報を抜き取る、主な3つの入り方
- 自社のサイトやアプリが同じ状態になっていないか、どう確かめるか
この記事を書いた人

株式会社アイ・エフ・ティ
目次
今回の不正アクセスは、どれも「お店の裏の名簿棚」に入られたもの
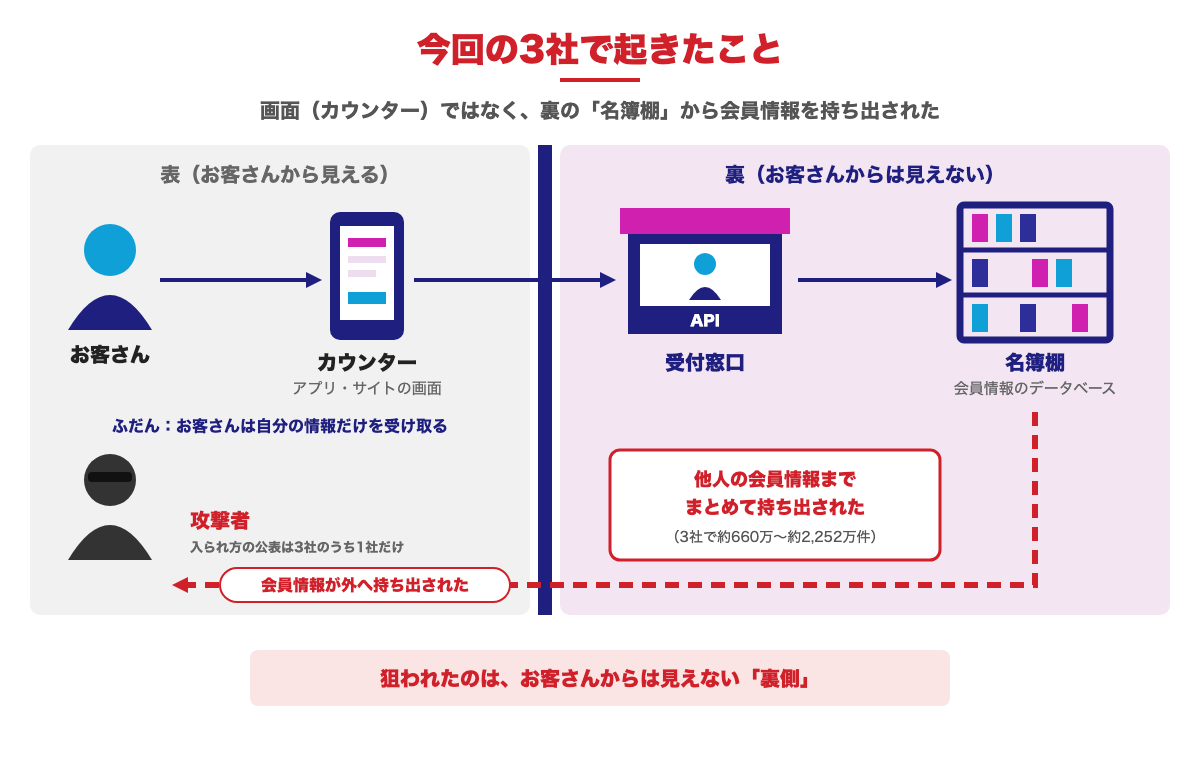
今回の3社に共通しているのは、画面の裏側で会員情報を預かっているシステムに入られたことです。
アプリの画面そのものが壊されたわけではありません。
アプリやサイトには「表」と「裏」がある
アプリやWebサイトの仕組みは、お店にたとえると分かりやすくなります。
この記事では分かりやすく、次のように呼ぶことにします。
- アプリやサイトの画面を「カウンター」
- 裏側で情報を出し入れする窓口(API)を「受付窓口」
- 会員情報をしまっておく場所(データベース)を「名簿棚」
- 受付窓口と名簿棚がある裏側(サーバー)を「バックヤード」
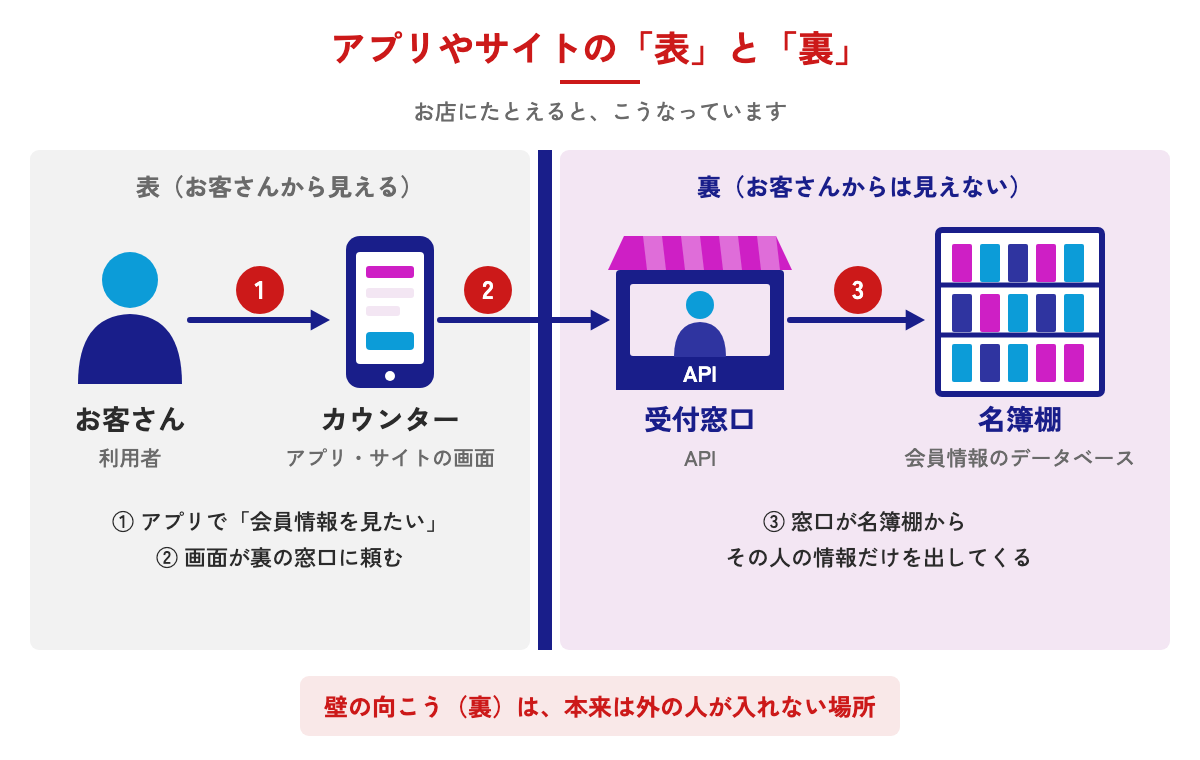
お客さんがアプリで会員情報を見ようとすると、カウンターは裏の受付窓口に頼んで、名簿棚からその人の情報を持ってきてもらいます。
APIとは、アプリやWebサイトが、裏側のサーバーとデータをやり取りするための窓口のことです。
お客さんが入れるのは、カウンターまで。
名簿棚のあるバックヤードは、本来、外の人は入れない場所です。
3社が公表している内容
3社が公表している内容を並べると、次のようになります(確認日:2026年10月21日)。
| 会社(サービス) | 入られたシステム | 漏れた主な情報 | 件数(公式の表記) | どうやって入られたか |
|---|---|---|---|---|
| タイムズモビリティ株式会社(タイムズカー) | タイムズカーWebシステム | 氏名、住所、生年月日、電話番号、メールアドレス、運転免許証の画像など | 約660万アカウント(うち本人確認書類の画像は約160万アカウント) | 公表されていない(10月16日の第4報時点) |
| 株式会社ビーケー・ジャパン(バーガーキング公式アプリ) | 公式アプリの会員情報を管理するシステム | 会員ID、メールアドレス、氏名、電話番号、生年月日など | 約1,118万件 | 調査中(10月15日発表時点) |
| ソースネクスト株式会社 | 会員情報を管理するシステム | メールアドレス、パスワード、氏名、住所、電話番号、生年月日、会社名など | 22,519,960件(流出した可能性のある件数) | 「会員情報取得API」の不正利用。なぜ使えたかは調査中 |
業種も、サービスの形もばらばらです。
それでも、お店でいえばどれもカウンターではなく、バックヤードの名簿棚から情報を持ち出されています。
一方で、「どうやってバックヤードに入られたのか」まで公表しているのは、ソースネクストの1社だけです。
出典:「タイムズカーWebシステム」への不正アクセスに関する調査結果および今後の対応について(第2報)※追記あり(タイムズモビリティ株式会社)
出典:「タイムズカーWebシステム」への不正アクセスに関する調査結果および今後の対応について(第3報)※追記あり(タイムズモビリティ株式会社)
出典:不正アクセスによる公式アプリ会員情報漏えいに関するお詫びとお知らせ(株式会社ビーケー・ジャパン)
出典:当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ(ソースネクスト株式会社)
1社ずつ、何が起きたのかを図で見る
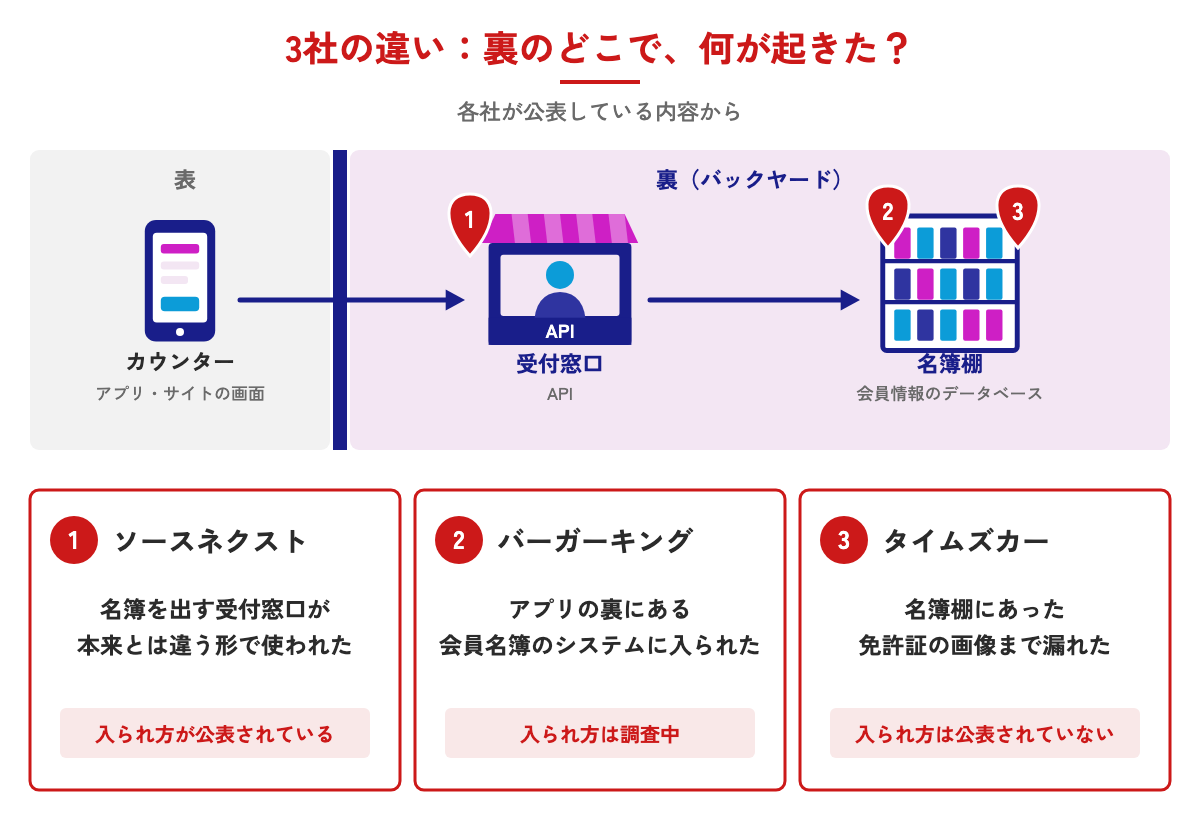
裏側のどこで何が起きたのかは、会社ごとに違います。
1社ずつ、図と一緒に見ていきましょう。
ソースネクスト:名簿を出すための「受付窓口」が悪用された
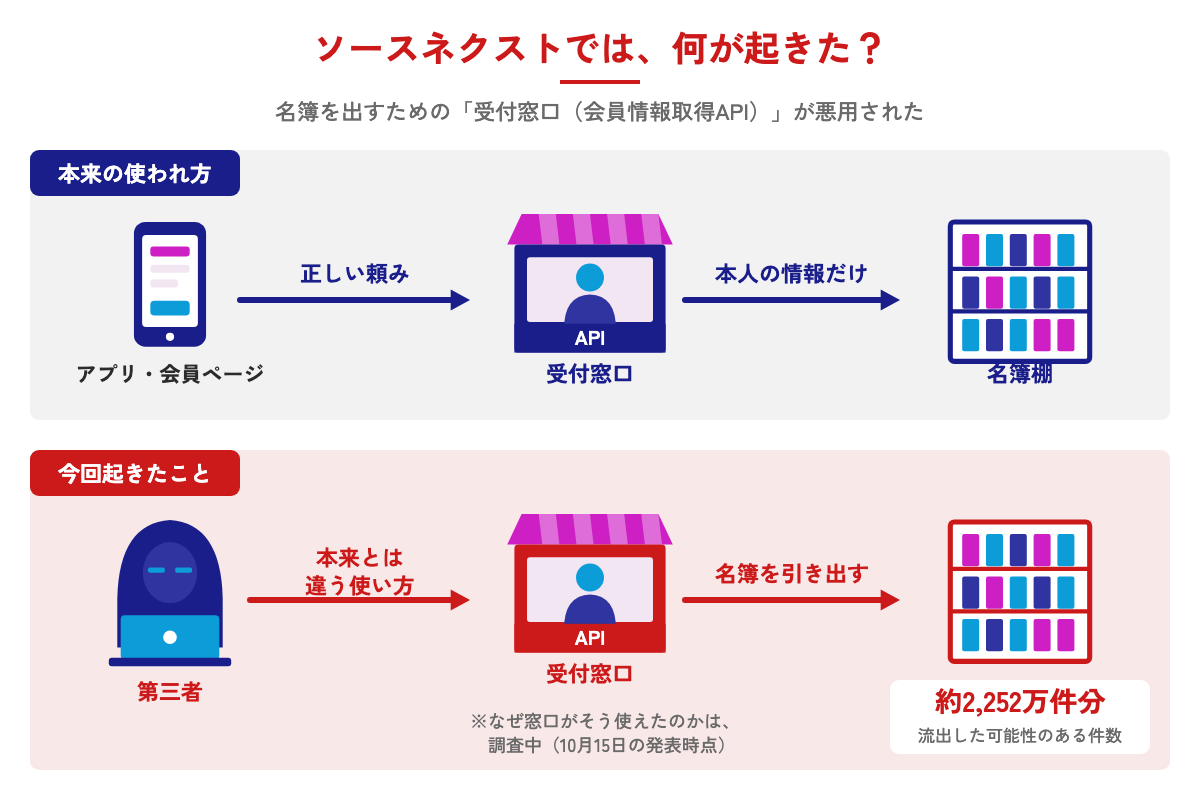
ソースネクストは、第三者が「会員情報取得API」を不正に利用して、登録されているお客様の情報を取得したと公表しています。
会員情報取得APIは、お店でいえば「名簿から会員の情報を出してくる受付窓口」です。
図の上の段が本来の使われ方、下の段が今回起きたことです。
本来この窓口は、カウンター(アプリや会員ページ)からの正しい頼みにだけ応えるものです。
ところが今回は、その窓口が本来とは違う形で使われ、約2,252万件分の名簿が引き出されました。
ここで知っておいてほしいのは、扉を壊して入られたのではなく、もともとある窓口が使われたという点です。
外から見ると、窓口に頼みごとが届いているだけに見えます。
だからこそ、気づきにくいのです。
なお、なぜ窓口がそのように使えてしまったのかという原因は、10月15日の発表時点で調査中とされています。
出典:当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ(ソースネクスト株式会社)
バーガーキング:アプリの裏にある会員名簿のシステムに入られた
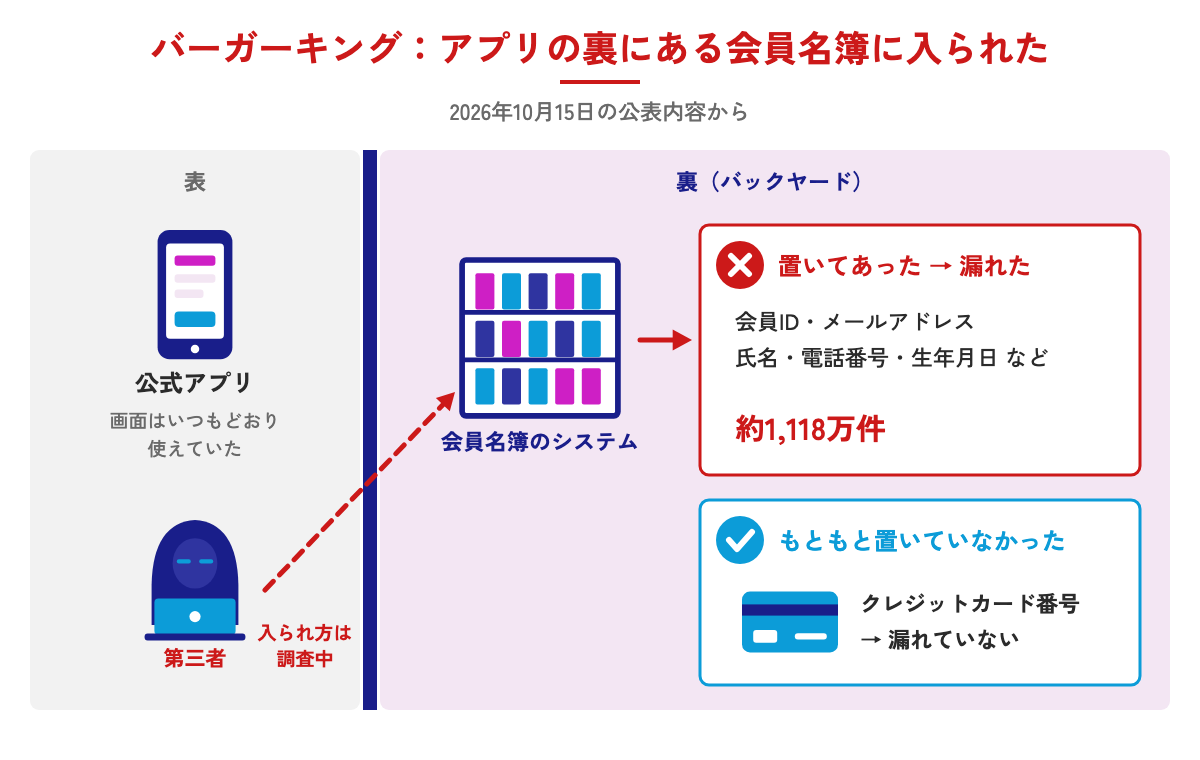
バーガーキングでは、「公式アプリの会員情報を管理するシステム」に、10月2日から7日にかけて第三者が入り、約1,118万件の会員情報が漏れました。
図のように、カウンターであるアプリそのものではなく、その裏にある名簿棚に入られた、ということです。
アプリの画面がいつもどおり使えていても、裏側で何が起きているかは、利用者からは見えません。
一方で、図の右下のとおり、クレジットカード番号は漏れていません。
同社が、もともとカード番号を持っていなかったからです。
名簿棚に置いていないものは、持ち出されようがありません。
この考え方は、次のタイムズカーの話にもつながります。
出典:不正アクセスによる公式アプリ会員情報漏えいに関するお詫びとお知らせ(株式会社ビーケー・ジャパン)
あわせて読みたい
スマホアプリの情報漏洩、原因は使い方だけじゃない|アプリ自体の5つの経路と対策
他社のアプリから個人情報が漏れたというニュースを見て、自社のアプリは大丈夫だろうかと気になった担当者の方も多いのではないでしょうか。 ところが調べてみると、出てくるのは「スマホをなくさないように」「怪しいメールに注意」といった利用者の使い方の話ばかり。 知りたいのはそうした使い方の注意ではなく、
タイムズカー:預かっていた免許証の画像まで漏れた
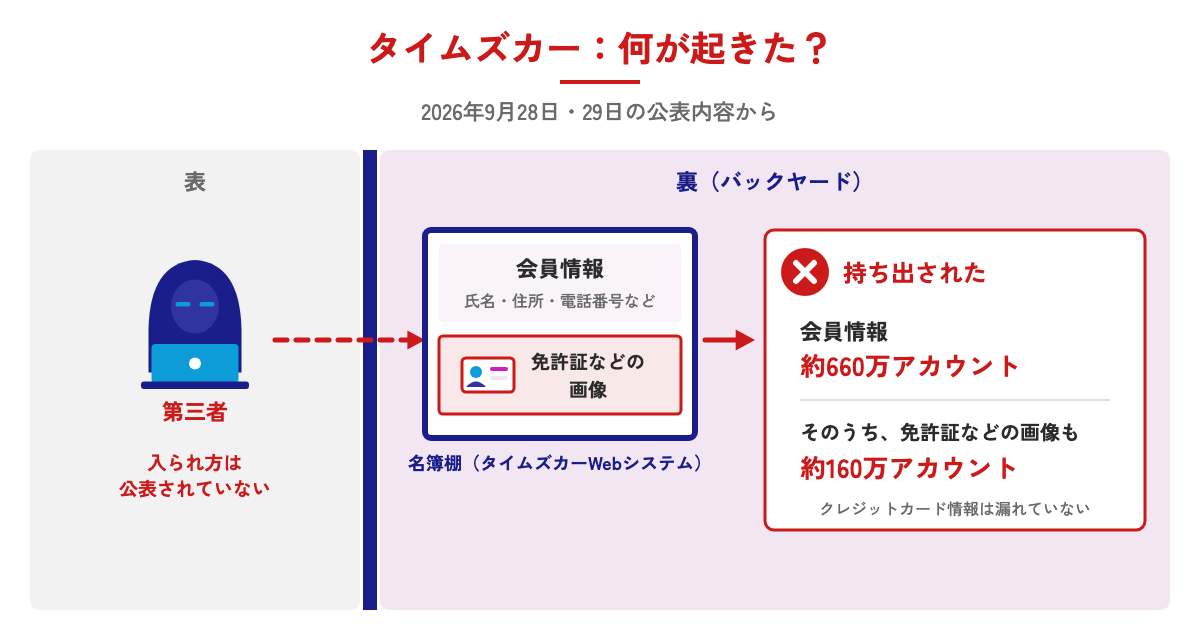
タイムズカーでは、会員情報が漏れた約660万アカウントのうち、約160万アカウントでは運転免許証などの画像まで漏れました。
入られ方は、10月16日の第4報の時点でも公表されていません。
では、なぜ画像まで漏れたのでしょうか。
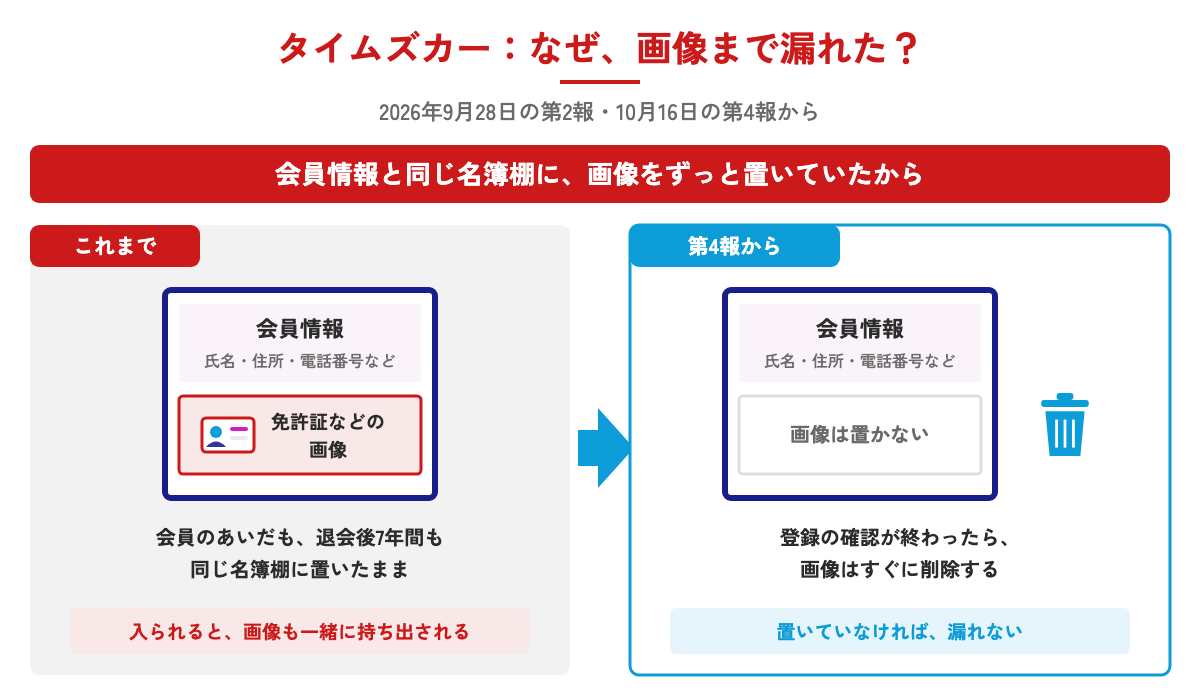
答えは、画像を会員情報と同じ名簿棚に、ずっと置いていたからです。
図の左側の「これまで」のとおり、同社は入会のときに預かった免許証などの画像を、会員のあいだも、退会したあとも7年間保管していました。
9月28日の第2報でも、入られたシステムに保存されていた情報として、氏名や住所と並んで運転免許証の画像が挙がっています。
お店でいえば、入会のときに見せてもらった身分証のコピーを、会員名簿と同じ棚にしまったままにしていたような状態です。
だから、名簿棚に入られたとき、名簿と一緒に持ち出されてしまったわけです。
図の右側のとおり、10月16日の第4報で、同社はこのルールを「登録確認完了後、即時削除」に改めました。
本人確認書類の画像は、氏名や住所に比べて、悪用されたときの影響が大きい情報です。
なりすましなどに使われる可能性についても、同社は否定していません。
持っておく必要がなくなった情報は、早めに消す。
そうしておけば、もし入られても、持ち出される情報を減らせます。
出典:「タイムズカーWebシステム」への不正アクセスに関する調査結果および今後の対応について(第2報)※追記あり(タイムズモビリティ株式会社)
出典:「タイムズカーWebシステム」への不正アクセスに関する調査結果および今後の対応について(第3報)※追記あり(タイムズモビリティ株式会社)
出典:「タイムズカーWebシステム」への不正アクセスに関する対応について(第4報)(タイムズモビリティ株式会社)
出典:タイムズカーWebサイトへの不正アクセスに関するご質問と回答(タイムズモビリティ株式会社)
名簿棚には、どうやって入られる?
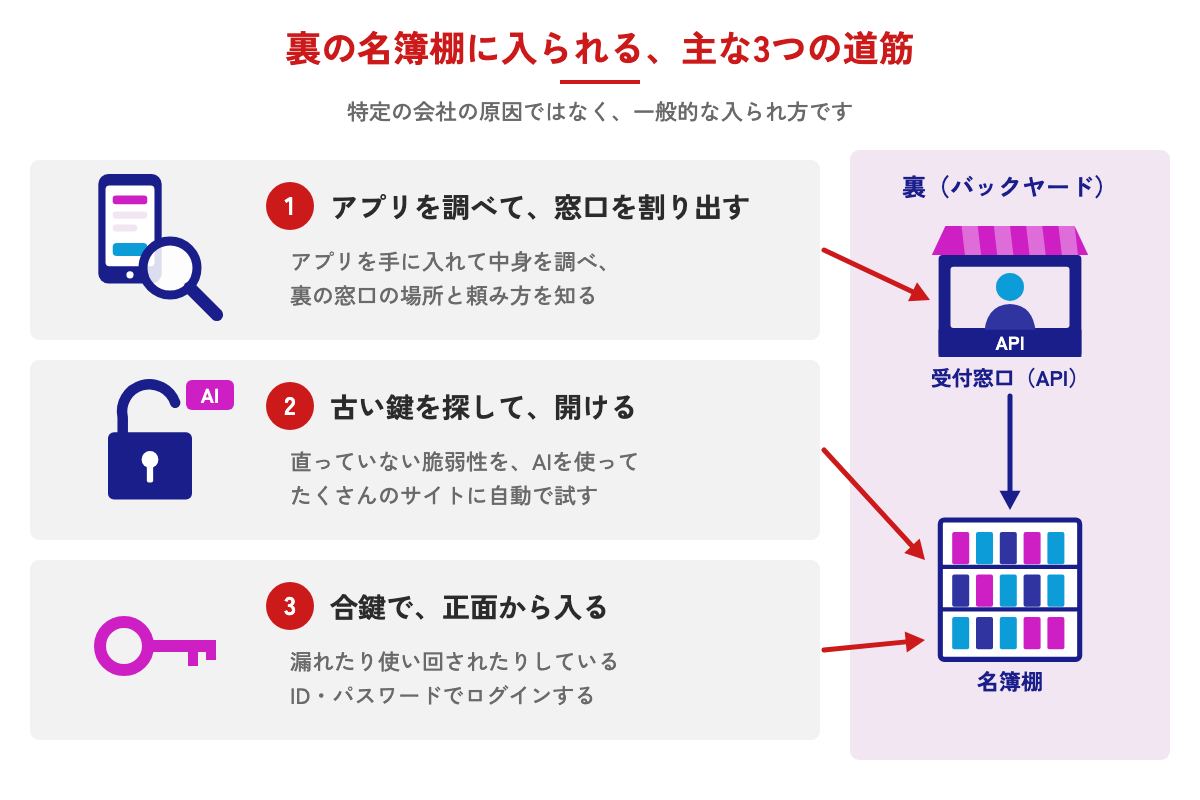
各社の原因は、まだ多くが調査中です。
そのうえで、診断の現場から見ると、裏側の名簿棚に入られる道筋は、図の①〜③の3つに大きく分けられます。
ここからは特定の会社の原因ではなく、一般的な入られ方の話です。
アプリを調べて、裏の窓口の場所と頼み方を割り出す
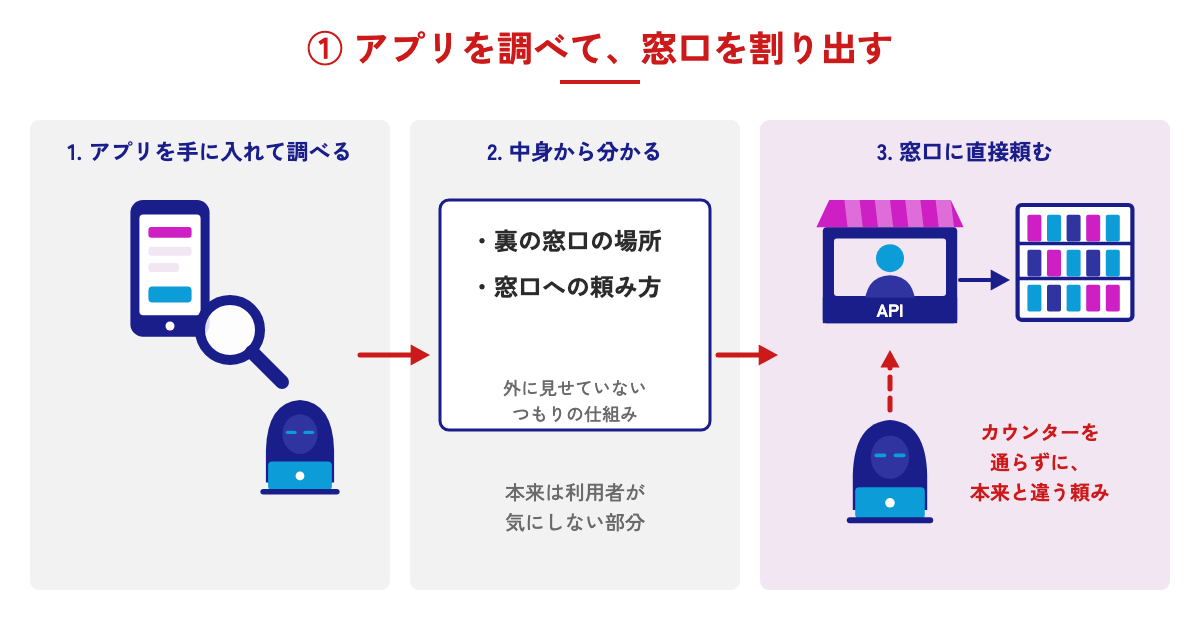
1つめは、アプリそのものを手がかりにする入り方です。
スマホアプリは、誰でもダウンロードできます。
攻撃者はアプリを手に入れて中身を調べ、アプリがどこの窓口に、どんな頼み方をしているのかを割り出します。
お店でいえば、カウンターに置いてある注文用紙を持ち帰って調べ、バックヤードの窓口の場所と頼み方を知るようなものです。
あとは、その窓口に直接、本来とは違う頼みごとを送ればいいわけです。
この手口は、国内で相次ぐ漏えいの原因の一つとして、2026年10月13日にNICT(情報通信研究機構)が「A2B攻撃」と名付けて注意を呼びかけています。
Androidアプリに限らず、iPhoneのアプリやWebサービスの裏側の窓口でも、同じことは起こりえます。
アプリを公開している会社にとっては、外に見せていないつもりの裏側の仕組みを、相手に知られてしまうということです。
出典:【注意喚起】相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」(国立研究開発法人情報通信研究機構 NICT)
直っていない古い鍵を、AIで自動的に探して開ける
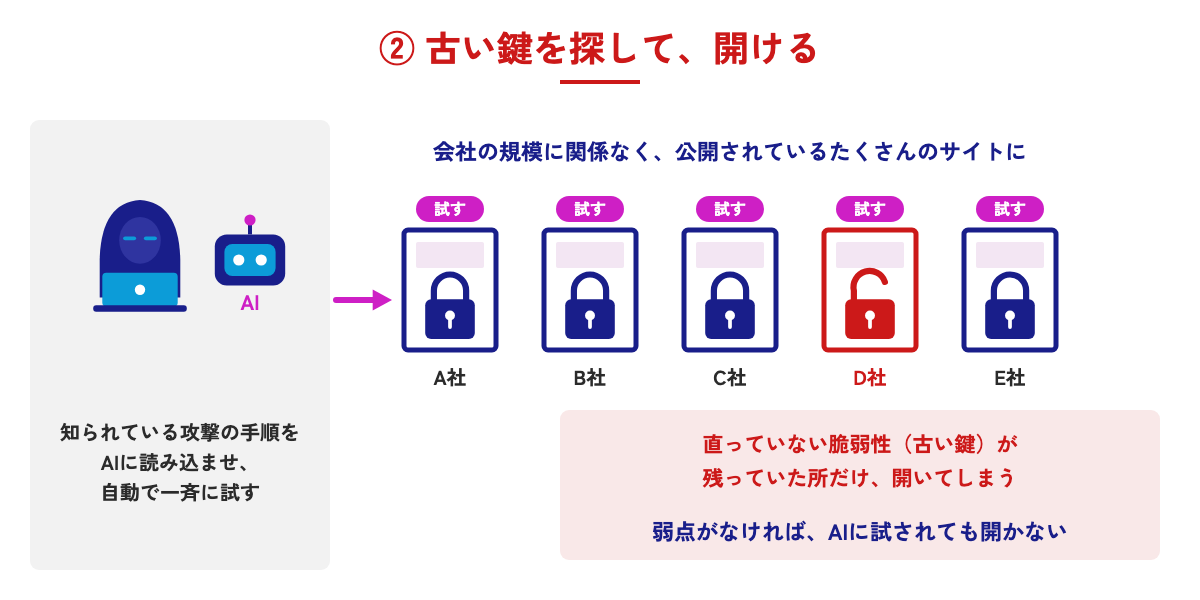
2つめは、直されないまま残っている脆弱性(システムの弱点)を探して突く入り方です。
お店でいえば、壊れかけた古い鍵がついたままの裏口を探して回るようなものです。
私たちIFTは、この探し方がここ最近変わってきたと見ています。
以前は、攻撃者が人の手で1つずつ試していました。
いまは、すでに知られている攻撃の手順(エクスプロイトコード)をAIに読み込ませ、多くのサイトに自動で一斉に試す段階に移ってきています。
会社の規模に関係なく、古い鍵が残っていれば試される、ということです。
IFTが狙われやすい所として見ているのは、たとえば次のような所です。
- メールの設定の不備
- WordPressの非公式プラグインの脆弱性
- お問い合わせフォームなどの入力欄に入る文字のチェックの甘さ
ただ、AIが試しているのは、すでにある弱点です。
弱点を残していなければ、AIに一斉に試されても開きません。
あわせて読みたい
WordPressの脆弱性を診断する3つの方法と専門家が教える対策
インターネットの普及に伴い、多くの企業や個人がウェブサイトを運営しています。 中でもWordPressは、世界中で広く利用されているコンテンツ管理システム(CMS)です。 しかし、その人気が裏目に出て、WordPressサイトは常にサイバー攻撃の標的となりやすいという問題があります。 しかし、
盗まれた合鍵(ID・パスワード)で、正面から入る
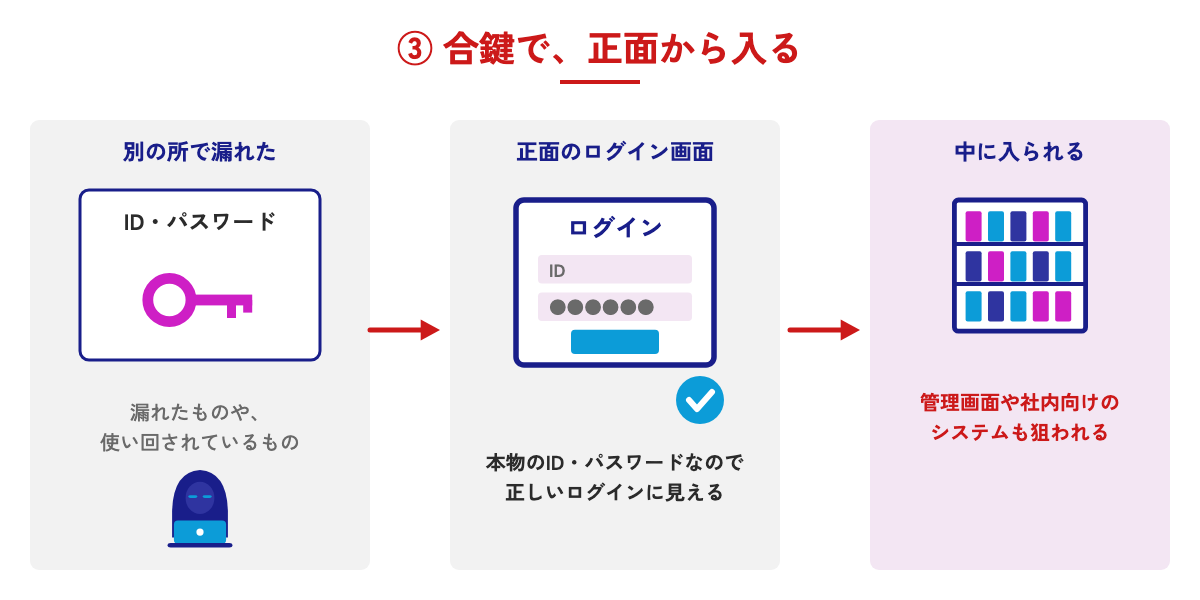
3つめは、本物のIDとパスワードを使って、正面からログインする入り方です。
別のサービスで漏れたパスワードや、使い回されているパスワードは、お店でいえば合鍵です。
合鍵で入られると、見た目は正しい利用者や担当者のログインと変わりません。
特に気をつけたいのが、管理画面や社内向けのシステムです。
国内で相次ぐ被害の中には、従業員向けの管理システムのように、もともと多くの人が使う前提ではない管理側のシステムが入られ、中の情報が漏れた例もあります。
出典:直近で相次いでいる国内組織における不正アクセスに関する注意喚起 JPCERT-AT-2026-0030(JPCERT/CC 一般社団法人JPCERTコーディネーションセンター)
対策している会社でも、入られてしまうのはなぜ?
普段の使い方や、表の画面からは見えない所に穴があるからです。
作る人・使う人の目線では、裏の穴に気づきにくい
アプリやサイトを作る人は、「正しく使われたときに、正しく動くか」を確かめながら作ります。
利用者も、カウンター越しに正しく注文するだけです。
一方で攻撃者は、注文用紙を持ち帰って調べたり、窓口にわざと変な頼み方をしたりします。
正しい使い方では一度も通らない道に穴があっても、作る側・使う側の確認では見つかりません。
たとえば、ログインしたあとに送る情報の中の会員番号を、他人のものに書き換えて送ったとします。
そこで他人の情報が返ってきてしまえば、それが穴です。
個人情報保護委員会が分類した漏えいの事例にも、こうした「APIが悪用される事例」が含まれています。
出典:不正アクセスによる個人データ漏えい防止のための注意喚起(個人情報保護委員会)
ツールの検査だけでは見つけにくい穴がある
脆弱性には、ツールで見つけやすいものと、人の目でないと見抜けないものがあります。
ツールが得意なのは、決まったパターンの確認です。
入力欄に命令文を紛れ込ませてデータベースを操る「SQLインジェクション」が通ってしまわないかや、知られている脆弱性が残っていないかを、漏れなく素早く確かめられます。
一方で、ツールはサイトの仕様や文脈までは理解できません。
「このアカウントで、この情報が見えてよいのか」は、サイトごとに答えが違うからです。
たとえば次のような穴は、人の目で確かめる領域です。
- 特定のアカウントの権限で、見てよい範囲を超えて情報が見えてしまう
- ECサイトで自分のアカウントでログインしたのに、他人の情報が見えてしまう
- 複数の会社が同じシステムを使うサービスで、A社のアカウントからB社の売上情報が見えてしまう
さきほどの「会員番号を書き換えると、他人の情報が返ってくる」穴も、この仲間です。
ツールと人の目では、見つけられる穴の種類がそもそも違います。
あわせて読みたい
脆弱性診断、AI使って自分でやればいいのでは?セキュアなサイトを目指すための手引き!
「ChatGPTにコードを貼り付けて聞いたら、脆弱性をめちゃくちゃ詳しく指摘してくれた。これで診断は大丈夫じゃないか?」そう感じる担当者の皆様も増えているのではないでしょうか? 実際、AIや自動スキャンツールを使えば、よく知られた攻撃手法に対する一次チェックはできます。「AIでは何もできない」とい
自社のサイトやアプリでも起こる?どう確かめる?
会員ページやお問い合わせフォーム、アプリがあれば、自社にも裏側の名簿棚はあります。
会社の規模が小さくても、同じことは起こりえます。
AIで攻撃が速くなっても、やることの大前提は変わりません。
突かれる弱点を作らないこと。そして、弱点があるなら先に知っておくことです。
社内での点検は弱点を作らない・減らすため、脆弱性診断は弱点を先に知るためにおこないます。
弱点を作らないために、まず社内で確かめられること
社内でも、まず次の3つは確かめられます。
- 外から触れる入口と、そこに預けている情報を書き出す(Webサイト、会員ページ、お問い合わせフォーム、アプリ、管理画面など)
- 狙われやすい所を、開発・運用の担当者や委託先に聞く
- 見覚えのないログインや、作った覚えのないアカウントがないかを確かめる
2つめは、専門用語のまま聞くと答えにくいので、次のような聞き方がおすすめです。
- メールの設定に不備がないか、確認しているか
- WordPressを使っている場合、公式の配布元以外から入れたプラグインはないか
- お問い合わせフォームなどに、想定外の文字や命令が入力されたときの扱いを確かめているか
- アプリやサイトの裏側の窓口(API)は、ログインした本人の情報しか返さないようになっているか
書き出しのときは、タイムズカーの見直しのように、持っておく必要がなくなった情報が残っていないかもあわせて見ておくと安心です。
出典:不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(IPA 独立行政法人情報処理推進機構)
弱点を先に知るには、外から試して確かめる
ただ、社内で分かるのは、カウンターの内側から見た状態までです。
裏の窓口が変な頼み方にどう応えるかは、実際に外から試してみないと分かりません。
それを確かめるのが、脆弱性診断です。
脆弱性診断は、鍵のかかっていない裏口や、変な頼み方に応えてしまう窓口がないかを、プロが攻撃する側の目線で実際に試しながら調べるサービスです。
人が健康診断を受けるように、サイトやアプリも定期的に診てもらえば、穴を早めに見つけられます。
被害に遭ってからでは遅いので、「外から自社のサイトやアプリがどう見えているか」は、事前に確かめておきたいところです。
アプリを公開しているなら、アプリ本体だけでなく、アプリがやり取りしている裏側の窓口もあわせて見ておくと安心です。
ただし、診断で「これで全部安全」とまでは言えません。
分かるのは、診断した範囲の、その時点の状態です。
だからこそ、定期的に診てもらう意味があります。
専門知識がなくてもご相談いただけます。
専門用語を使わずに説明しますので、まずは気になっている所をお聞かせください。
脆弱性診断がどんなものか、どれくらいかかるのかは、次のページで確かめられます。
まとめ:ニュースの不正アクセスは「裏の名簿棚」の話。自社の裏側も一度確かめよう
この記事のポイント
- 今回の3社は、どれも画面の裏で会員情報を預かるシステムから情報を持ち出された
- ソースネクストでは、名簿を出すための受付窓口(API)が本来とは違う形で使われた
- もともと持っていなかったカード番号は漏れず、タイムズカーは本人確認書類の画像をすぐ消すルールに改めた
- 裏側に入られる道筋は、アプリを調べて窓口を割り出す・古い鍵を突く・合鍵で入る、の3つに分けられる
- AIで攻撃が速くなっても、大前提は「突かれる弱点を作らない、先に知っておく」こと
- 裏側の穴は正しい使い方では見えず、外から試す脆弱性診断で確かめられる
ニュースになった会社の話は、大きな会社だけの出来事に見えるかもしれません。
けれど、会員ページやフォーム、アプリがあれば、どの会社にも裏側の名簿棚はあります。
そして、その裏側に穴があるかどうかは、カウンターの内側からは見えません。
AIで攻撃が速くなっても、大切なのは、突かれる弱点を作らないこと、そして弱点があるなら先に知っておくことです。
IFTは、診断して終わりじゃない、”改善”まで見届ける手厚いサポートを大切にしています。
また、つい先日PHPの問題が明るみに出たように、AIが広く使われるようになった今、サイトやアプリの弱点を見直す大切さは一段と増しています。
自社のサイトやアプリの裏側が外からどう見えているか分からない、という企業さまは、ぜひ一度IFTにご相談ください。